
「ヒト」を軸に、
情報資産・IT資産・
SaaSを適正管理し、
内部・外部からの
脅威による
セキュリティ対策を実現します!


インシデント発生時の証跡確認を効率化
 操作ログを可視化し、原因追跡を迅速化
Point 1
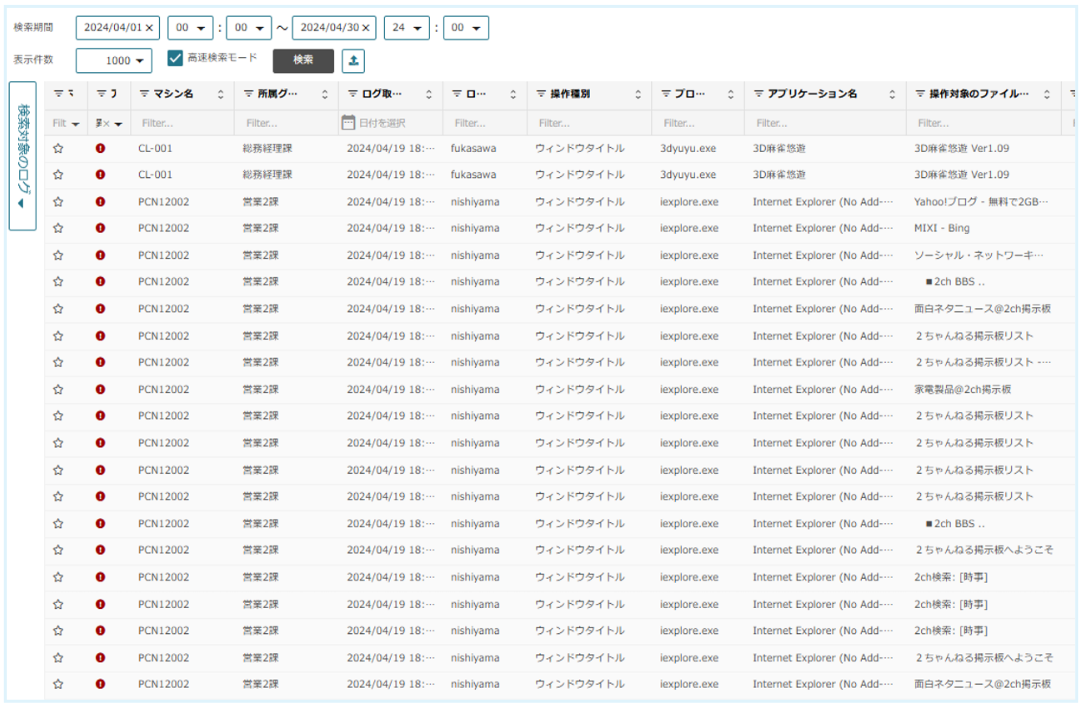
日々のログ監査に活用いただける多様なログを取得しています
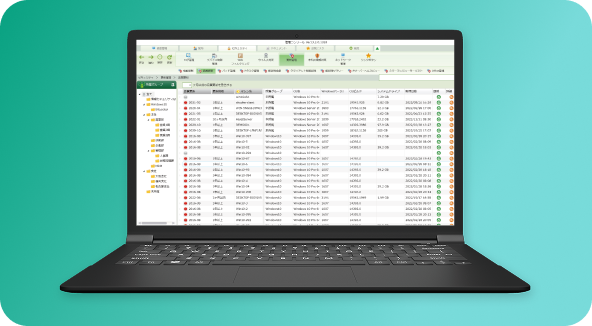
端末の起動状況やWebアクセス状況など、幅広いログを取得できます。お客様の状況に応じて、ログ項目ごとに取得有無を設定できます。
ログの取得だけではなく、注意が必要な動きについてはクライアントや管理画面にアラートを表示したり、操作自体を制限したりすることも可能です。
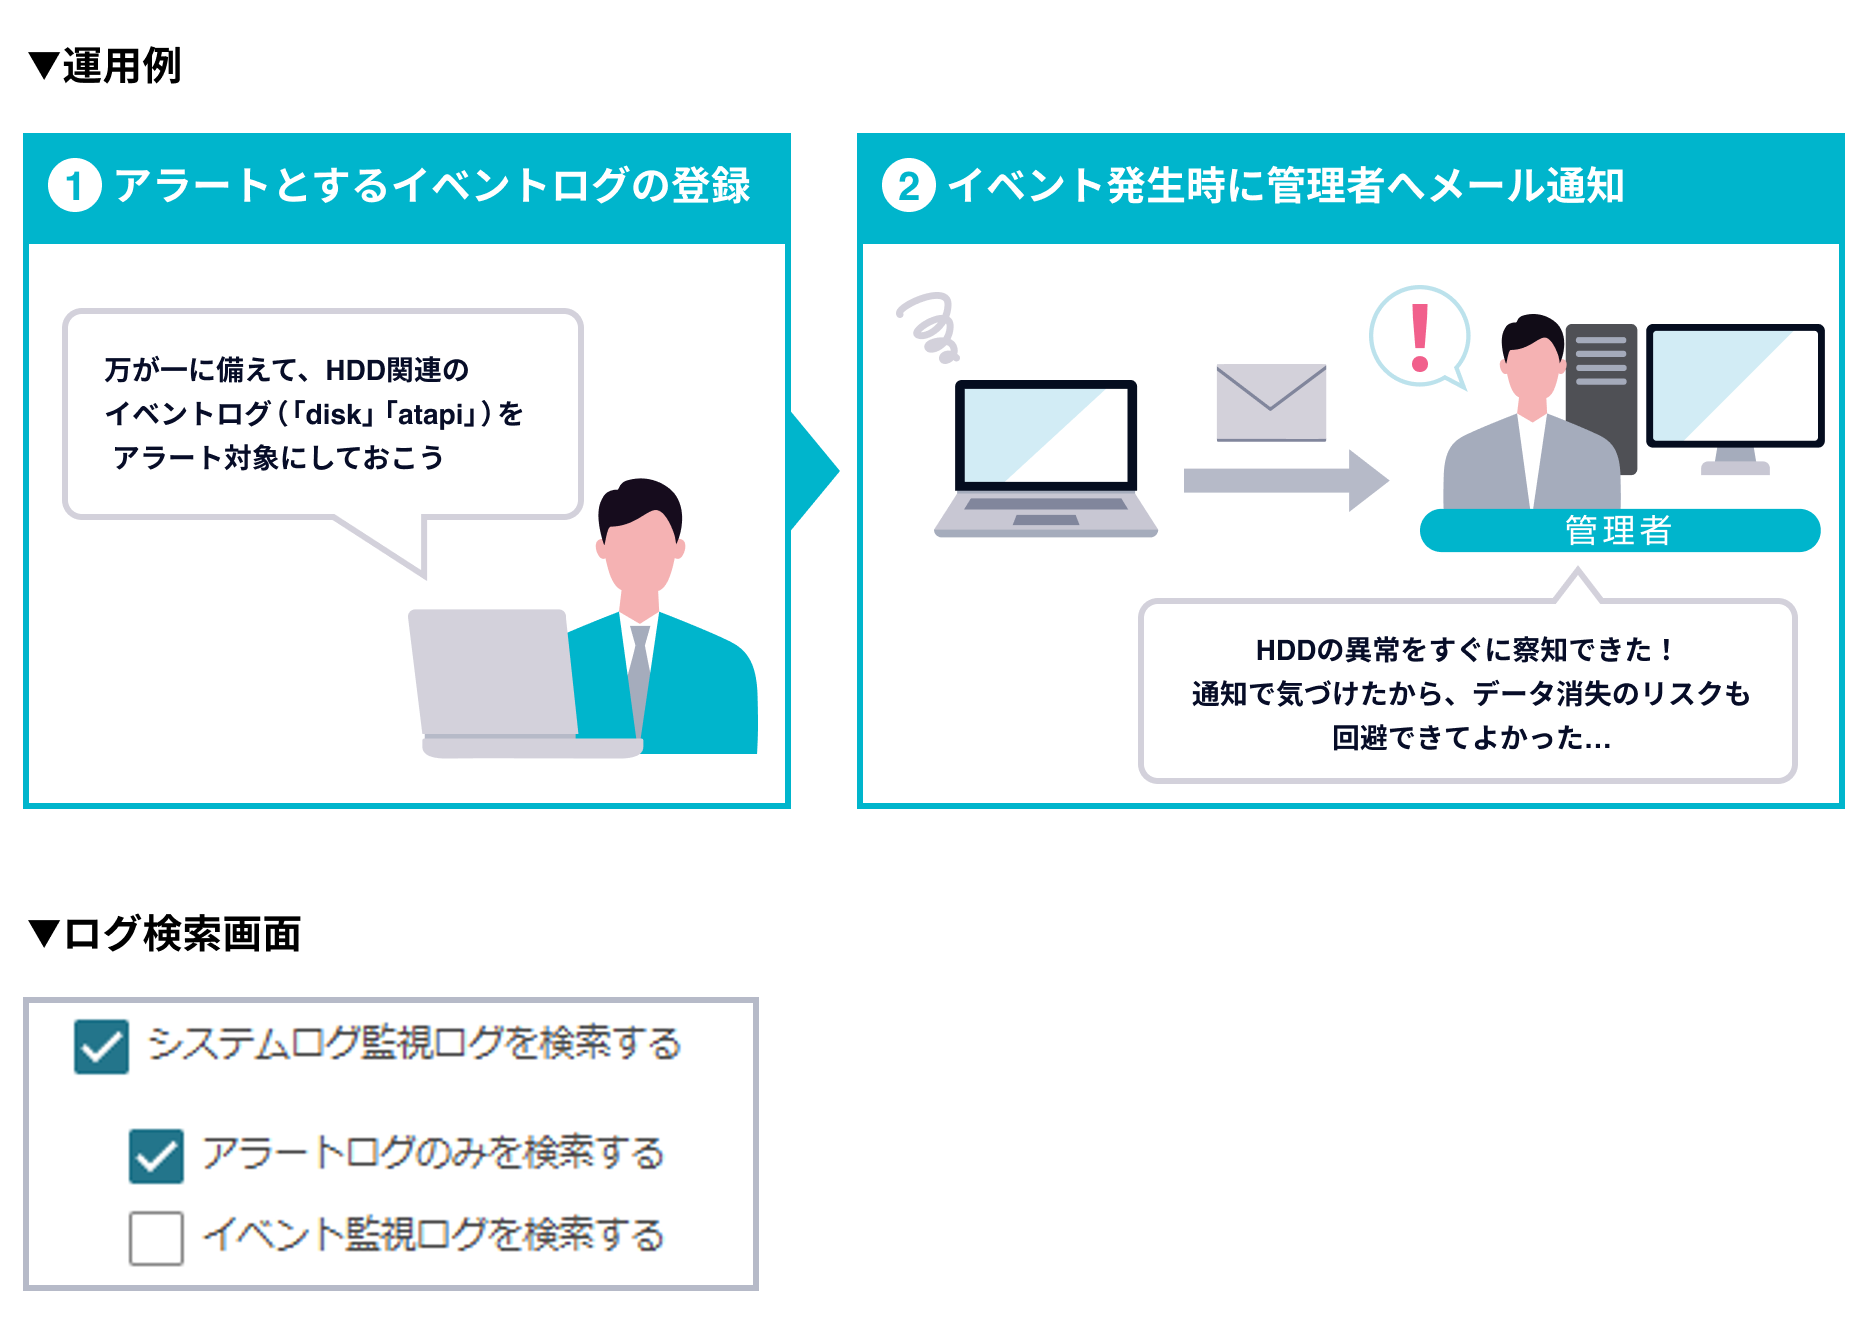
また、異常を示すイベントログのアラートはログ管理画面で絞って確認することができるほか、管理者へのメール通知も可能です。
ログ取得項目
- ・ログオン/ログオフ/スリープ/シャットダウン
- ・ファイル操作
(作成/コピー/移動/削除/上書きなど) - ・Microsoft365®のファイル操作
- ・ファイルアップロード/ダウンロード
※ログ取得項目の詳細はこちらよりご確認ください。
- ・ウィンドウタイトル/URL
- ・Webアクセス禁止
- ・メール添付
- ・メール送信 ※SMTP/ESMTP
- ・Google Workspace操作
- ・ChatGPT利用
- ・印刷
- ・ドライブの追加と削除
- ・USB接続(NIC接続)
- ・使用禁止デバイス
- ・Wi-Fi接続
- ・Bluetooth/ペアリング
- ・プロセス起動/停止監視
- ・システムログ監視
- ・脅威ログ(SentinelOne連携)
※ログの保存期間は100日間です。長期保存が必要な場合は、外部システム連携オプションのご利用をご検討ください。
※アプリケーションや環境によっては、制限事項がございます。詳細については、営業担当までお問い合わせください。
Point 2
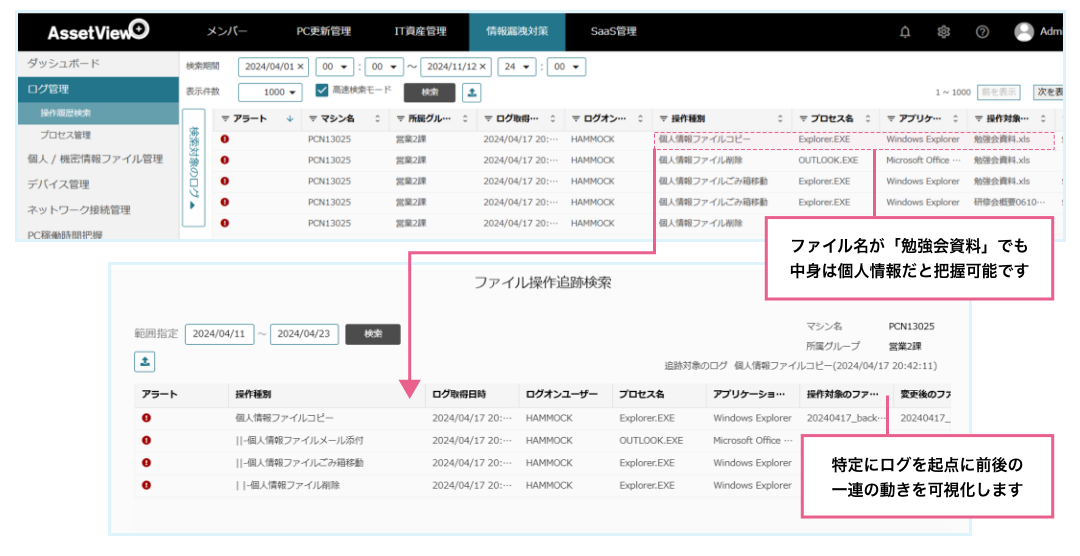
ファイル操作ログでは、ファイル名だけでなく
どのような情報に対する操作なのかを把握できます
万が一インシデントが発生した場合、どのような経路でどのような情報が漏洩したのかを迅速に確認する必要があります。AssetView Cloud + の情報漏洩対策では、重要情報への操作のみを簡単に抽出し、前後の操作も把握できるため、スピーディに証跡を把握することが可能です。
Point 3
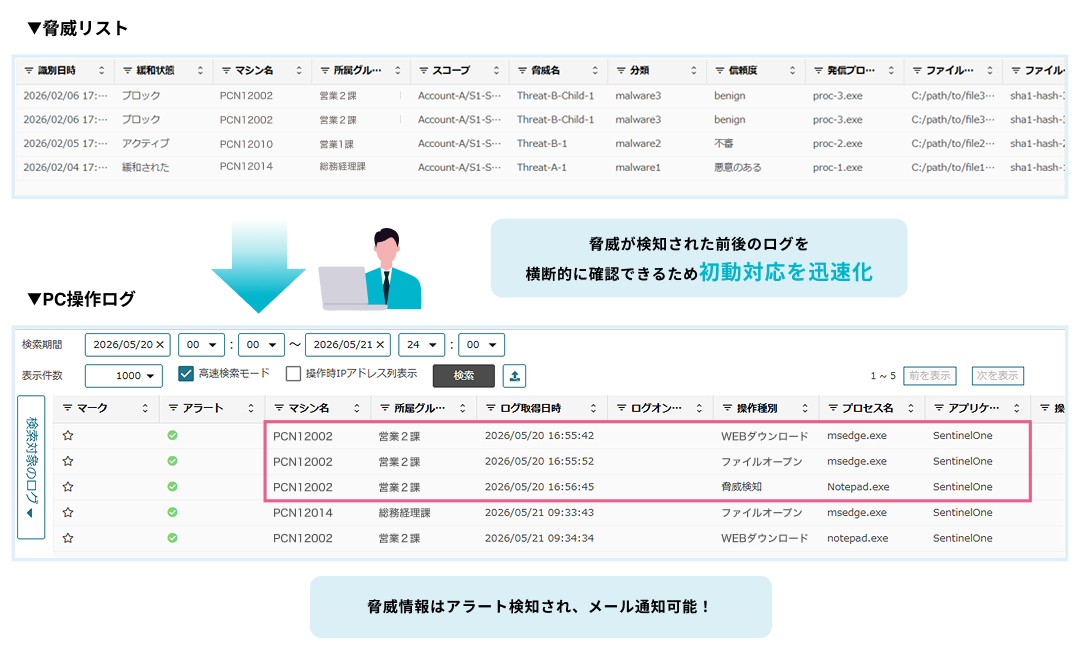
SentinelOneの脅威情報をPC操作ログとあわせて
確認できます
SentinelOneで検知された脅威情報をAssetView Cloud +のWebコンソール上で確認できます。脅威情報とPC操作ログをあわせて確認できるため、インシデント発生時の状況把握や初動確認に役立ちます。また、SentinelOneの脅威情報はアラートおよびアーカイブ画面でも確認できます。
※ 本機能のご利用には SentinelOne との連携が必要です。連携の詳細は「AssetView × SentinelOne 連携」をご覧ください。
不正操作を抑止し、情報漏洩リスクを低減
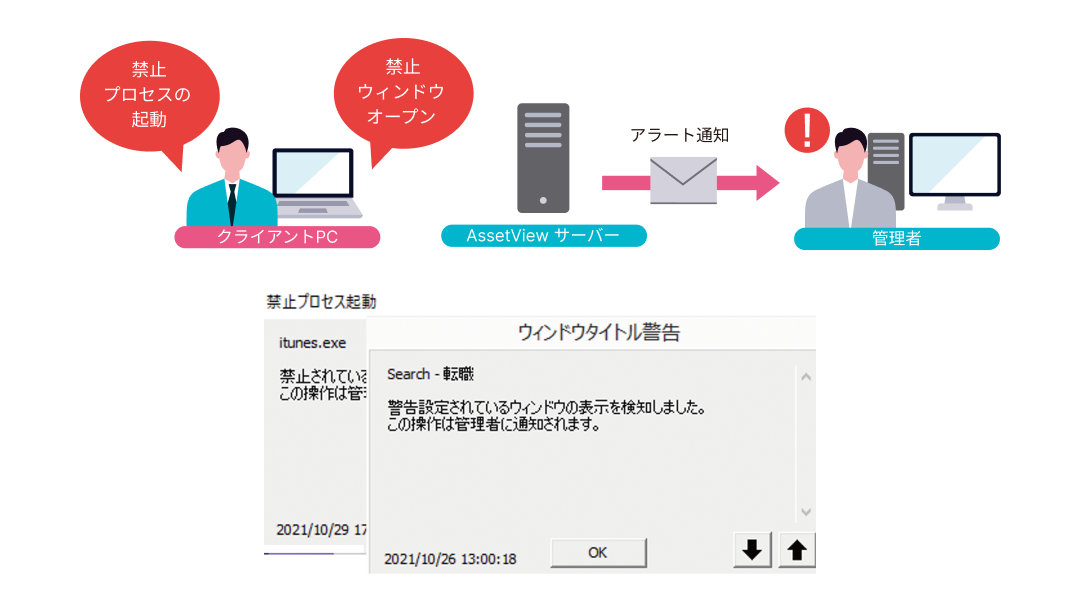
不正なアプリケーション利用やWebアクセスに対して警告・制御を行えます
クライアント上の様々な不正操作を禁止したり、警告メッセージを表示し注意喚起することが可能です。警告メッセージの表示により、ユーザーへの抑止効果も働きます。
例:特定プロセスの起動禁止/警告
特定文字列をタイトルに含むウィンドウオープンへの警告
異常を早期検知し、迅速な対応を実現
事前登録したイベントログの発生をアラートで検知できます
あらかじめ指定したWindowsイベントログを検知した際にアラート通知できるため、管理者は異常に早期に気づき、リスクを回避できます。
端末の状態を監視することで、潜在的なインシデントの早期対応につながります。