
「ヒト」を軸に、
情報資産・IT資産・
SaaSを適正管理し、
内部・外部からの
脅威による
セキュリティ対策を実現します!


外部デバイスや無線通信を統制し、安全な運用を実現
 外部記憶媒体利用を制御し、情報漏洩を防止
Point 1
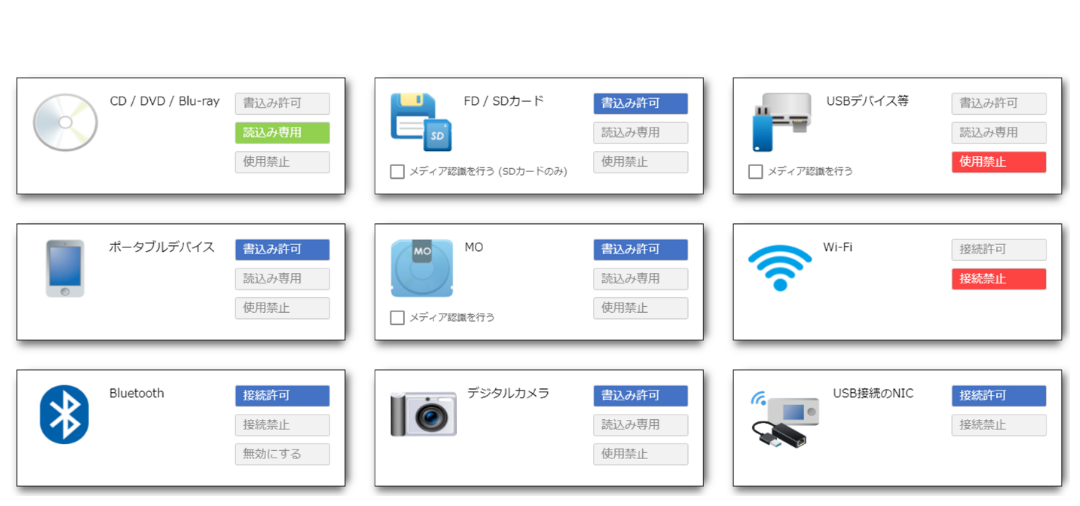
『書き込み許可』『読み取り専用』『使用禁止』の制御ポリシーを設定可能です
大きなアイコンと、分かりやすい設定画面で簡単に設定。クリック操作だけでお好みの設定にできます。
Point 2
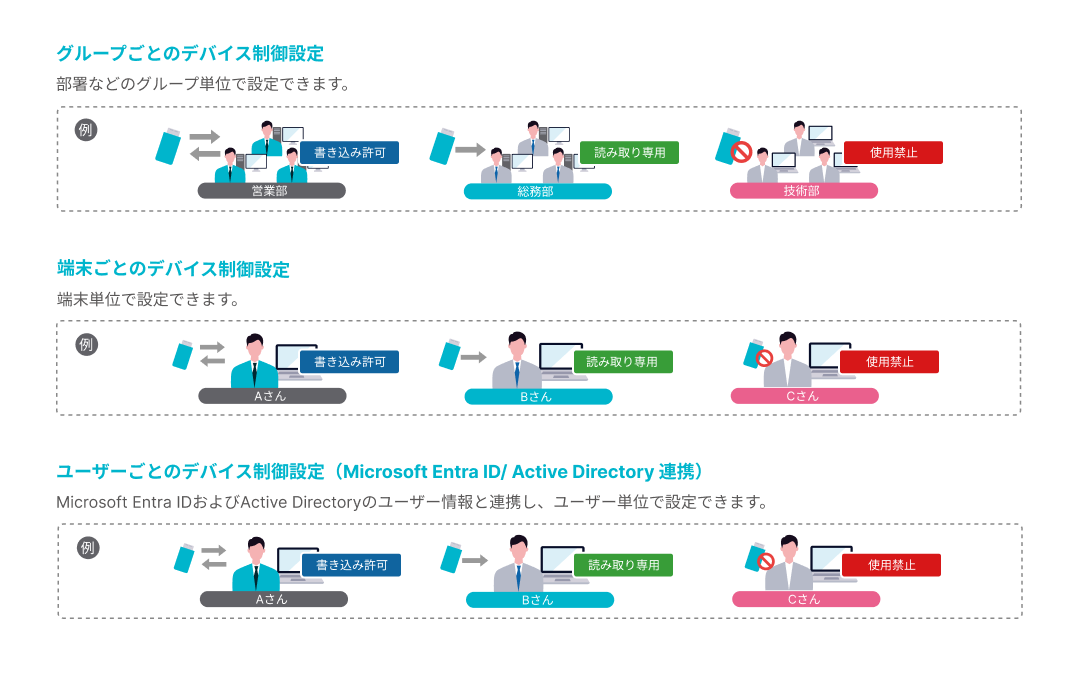
グループごとにデバイス制御設定が可能です
Point 3
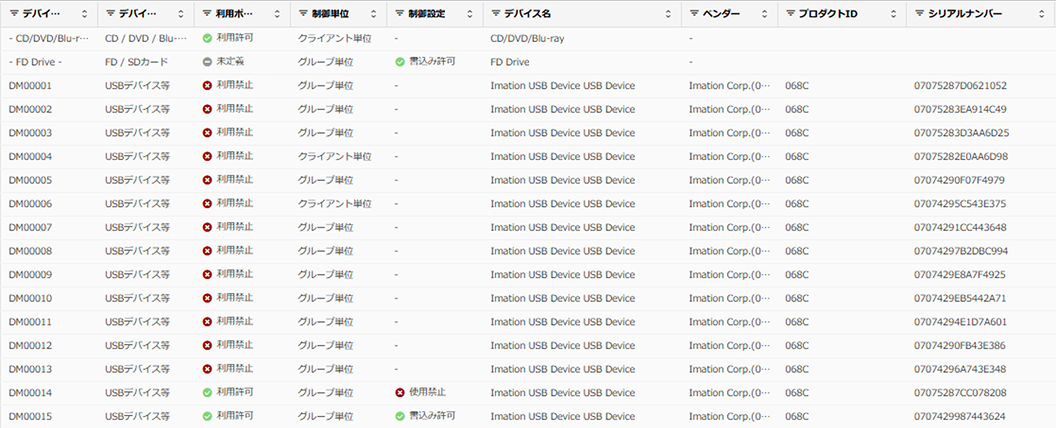
個々のメディアを識別して個別に制御することができます
USBなどは個別に認識できるため、会社貸与のUSBは利用許可、私物のUSBは利用禁止に設定するといった制御が可能です。
Point 4
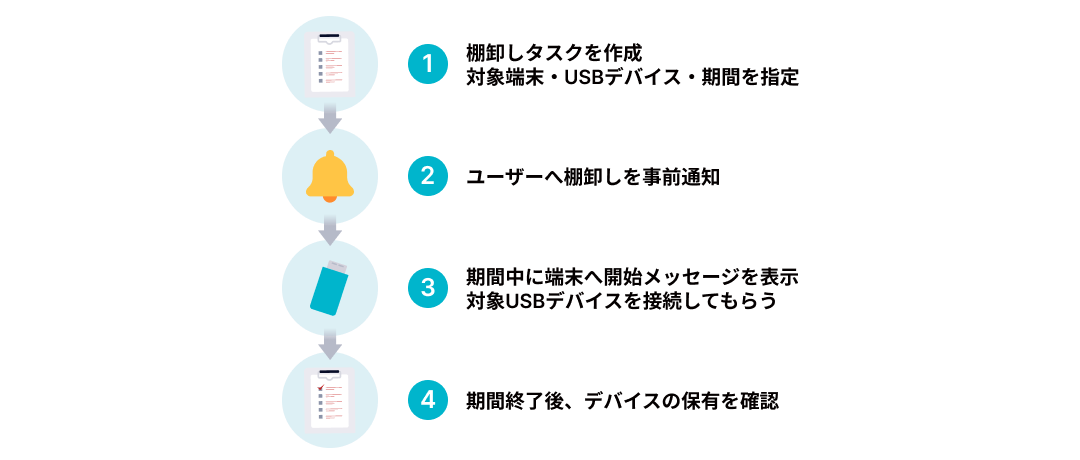
USBデバイスの棚卸を実施できます
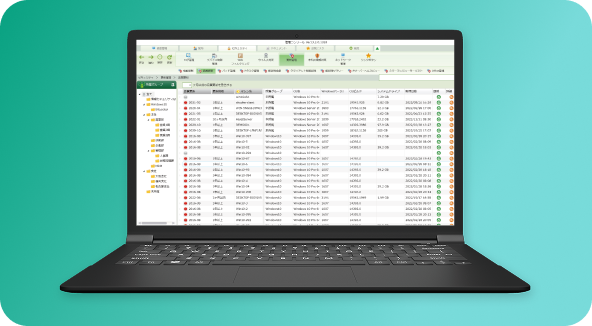
デバイスリストを活用し、USBデバイスの保有状況を効率的に確認できます。
Point 5
ダッシュボードで簡単に不正操作端末を確認できます
ルールを順守しない操作を試みた端末を特定し、 その他の不正操作が行われていないか確認するための気づきとして ご活用いただけます。

無線通信を統制し、安全なネットワーク利用を実現
Wi-FiやBluetoothの利用を制御し、不正な通信経路を制限できます
Wi-Fiは、SSIDとBSSIDの組み合わせで個体識別を行います。社内のWi-Fi以外は利用を制限するなどして、持ち出し端末が不用意に公衆Wi-Fiに接続し、通信が盗聴されるリスクを防ぎます。
Bluetoothは、デバイス検知の際にMACアドレスを取得することで個体制御を実施します。
スマートフォンとPC間のBluetoothによるデータ通信もPC側で会社貸与機器以外のスマートフォン利用を制限することで、不正な情報の持ち出しなどを制御します。

セキュリティと利便性を両立した運用を支援
Point 1
利用申請機能による柔軟な運用で業務負担を
抑えた管理ができます
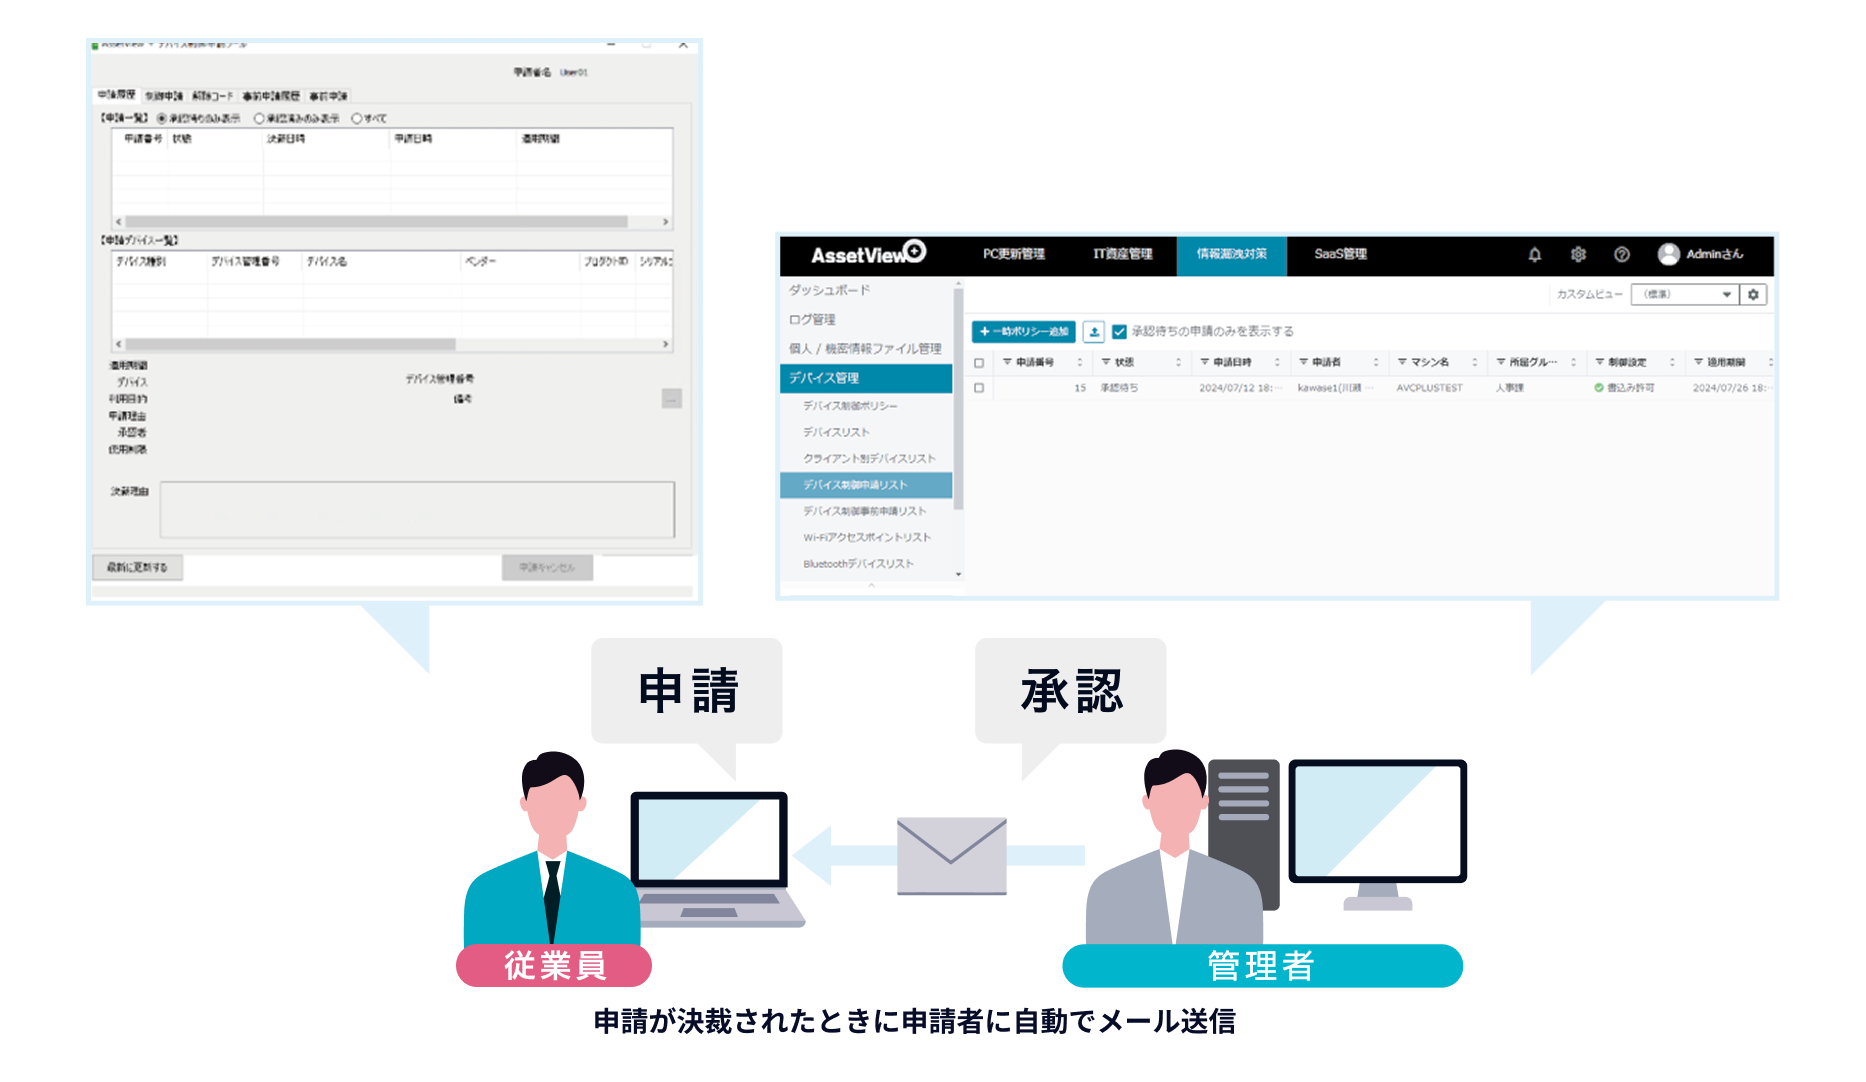
デバイス制御ポリシーで使用が禁止されているデバイスも申請機能で使用することができます。ユーザーごとに、使用したいデバイスの利用期間や制御内容を指定して管理者に申請し、承認を得ることができます。
Point 2
BitLocker To Goの暗号化状況も一目で確認できます
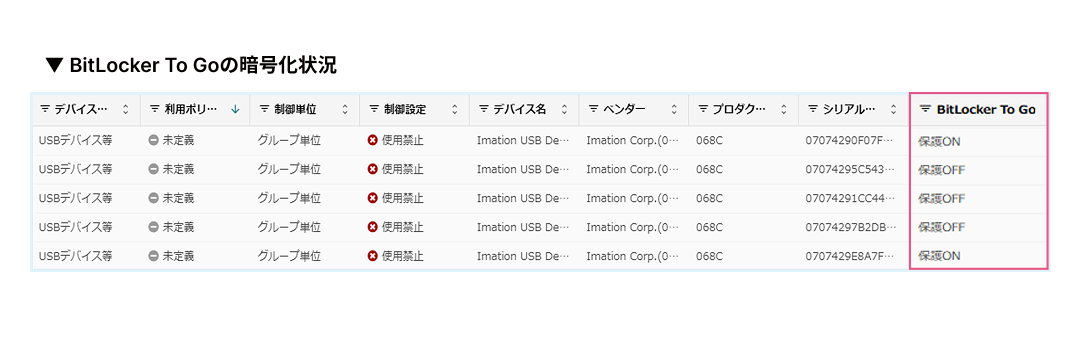
BitLocker To GoによるUSBデバイスの暗号化状況を、デバイスリスト上で簡単に確認できます。
暗号化されていないUSBデバイスを特定することで、セキュリティ対策の強化につなげることも可能です。
Point 3
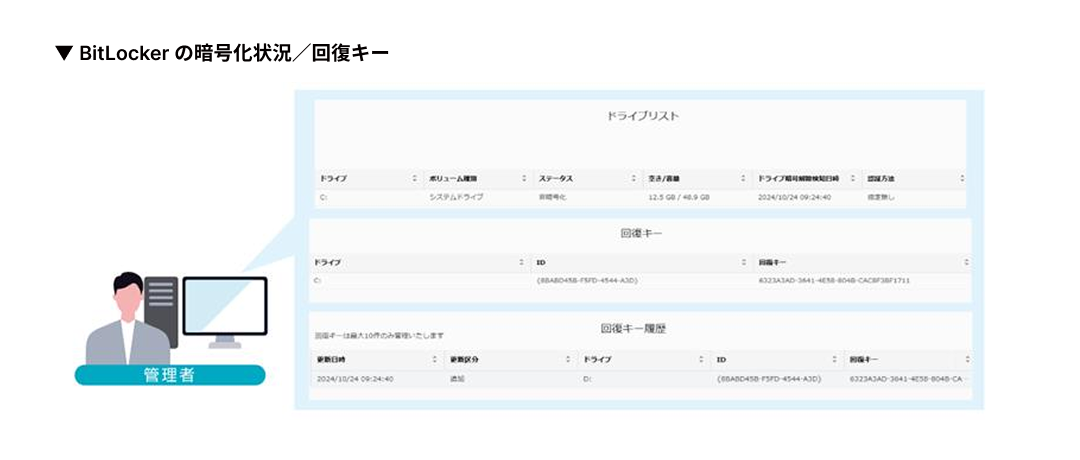
共通機能BitLockerの暗号化状態と回復キーを取得できます
BitLockerはWindows OS標準のドライブ暗号化機能で、回復キーがなければアクセスできないため、紛失・盗難時の情報漏洩リスクを軽減できます。AssetView Cloud + では、BitLockerの暗号化状況や回復キーを管理側で一元的に把握でき、運用コストを削減できます。